En bref : en 2026, les garde-fous de l’IA reposent sur trois piliers : la régulation publique (avec l’AI Act européen comme texte le plus abouti), des initiatives internationales encore peu contraignantes, et l’autorégulation des laboratoires. Ces dispositifs visent à limiter des risques bien identifiés : désinformation, cybersécurité, biais et impact sur l’emploi. Le tableau reste incomplet et inégal selon les régions.
L’AI Act européen, le cadre le plus abouti
Le règlement européen sur l’intelligence artificielle (AI Act) est aujourd’hui le texte de référence le plus complet au monde. Il repose sur une approche par les risques : plus un usage de l’IA est jugé risqué pour les droits ou la sécurité, plus les obligations sont strictes. Certaines pratiques considérées comme inacceptables sont interdites, tandis que les systèmes « à haut risque » (santé, recrutement, justice, etc.) sont soumis à des exigences renforcées de transparence, de documentation et de supervision humaine.
Sa mise en application est progressive. Plusieurs obligations sont entrées en vigueur en 2025, et une étape importante est intervenue en août 2026 avec l’application de nouvelles règles, notamment pour les systèmes à haut risque et le renforcement de l’encadrement des modèles d’IA à usage général. D’autres dispositions s’échelonnent jusqu’en 2027. Pour les modèles polyvalents, un code de bonnes pratiques volontaire, publié en 2025, aide les fournisseurs à démontrer leur conformité en attendant la pleine application des obligations.
Des initiatives internationales encore fragmentées
Au-delà de l’Europe, la gouvernance de l’IA reste morcelée. Les Nations unies se sont saisies du sujet : en septembre 2026, le Haut-Commissaire aux droits humains a appelé à gouverner l’IA d’urgence, un épisode que nous analysons dans notre article « faut-il ralentir l’IA ? ». Des sommets internationaux sur la sécurité de l’IA se sont par ailleurs tenus ces dernières années, débouchant sur des déclarations communes et des instituts nationaux dédiés à l’évaluation des modèles.
Ces efforts partagent une limite : ils reposent le plus souvent sur des engagements volontaires, sans mécanisme de sanction. Les approches divergent aussi fortement d’un pays à l’autre, entre régulation stricte, encadrement souple et refus de nouvelles contraintes au nom de la compétitivité. Des rencontres plus informelles complètent ce paysage, comme le projet du roi Charles III de réunir des dirigeants de la tech, décrit dans notre article sur le sommet du roi Charles III sur l’IA.
L’autorégulation des laboratoires
Les grands laboratoires d’IA ont mis en place leurs propres garde-fous : politiques d’usage, tests de sécurité avant déploiement, équipes chargées d’évaluer les comportements dangereux (dites de « red teaming »), ou encore chartes internes fixant des seuils de capacité à ne pas franchir sans précautions supplémentaires. Certaines entreprises publient des rapports sur les risques de leurs modèles.
Cette autorégulation présente un intérêt : elle est rapide et proche du terrain technique. Mais elle soulève aussi des critiques. Les acteurs qui développent l’IA sont aussi ceux qui en fixent les limites, ce qui pose une question d’indépendance. C’est pourquoi de nombreux experts estiment que l’autorégulation, utile, ne saurait suffire à elle seule et doit être complétée par un contrôle extérieur.
Les principaux risques visés
Les garde-fous cherchent à répondre à plusieurs familles de risques, aujourd’hui bien documentées :
- Désinformation : génération à grande échelle de faux textes, images, voix ou vidéos, difficiles à distinguer du réel, avec des enjeux pour le débat public et les élections.
- Cybersécurité : usage de l’IA pour automatiser des attaques, découvrir des failles ou concevoir des logiciels malveillants plus efficaces.
- Biais et discrimination : reproduction, voire amplification, d’inégalités présentes dans les données d’entraînement, notamment dans le recrutement, le crédit ou la justice.
- Emploi : automatisation de tâches et transformation rapide de certains métiers, avec un enjeu d’accompagnement et de reconversion.
À ces risques concrets et déjà observables s’ajoutent des préoccupations de plus long terme sur les systèmes très avancés, au cœur des débats sur une éventuelle « superintelligence ». Ces deux horizons, immédiat et prospectif, coexistent dans les discussions sur la régulation.
Un équilibre à trouver
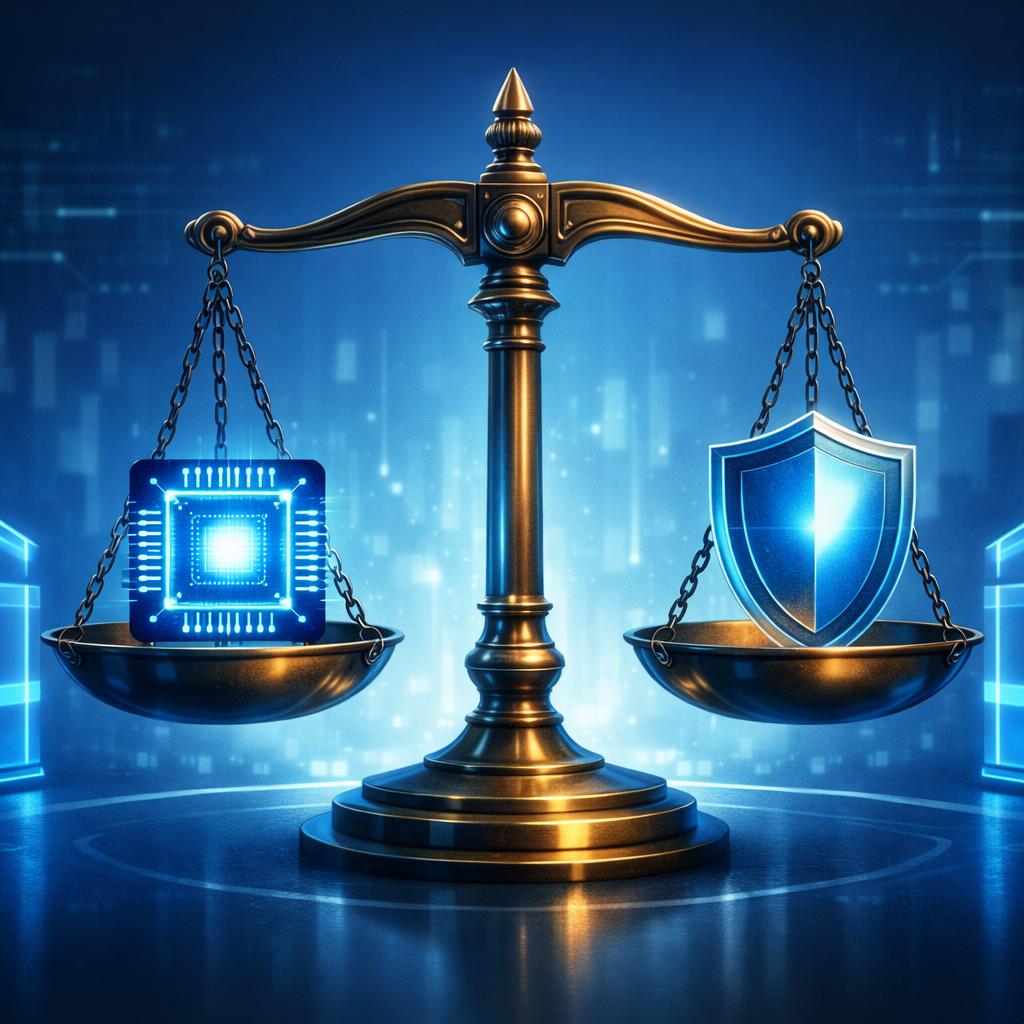
Le débat oppose deux exigences légitimes : protéger les citoyens et préserver la capacité d’innovation. Trop peu d’encadrement expose à des dérives ; un cadre trop rigide ou trop fragmenté risque de freiner des usages bénéfiques et de peser sur la compétitivité. La plupart des observateurs plaident pour un équilibre : des règles claires et proportionnées, des tests indépendants, de la transparence et une coopération internationale renforcée. C’est cet équilibre que les initiatives de 2026 tentent, chacune à leur manière, d’approcher. Nous continuons de suivre le sujet dans notre rubrique technologies.
Ce qu’il faut retenir
- Les garde-fous de l’IA reposent sur trois piliers : régulation publique, initiatives internationales et autorégulation des laboratoires.
- L’AI Act européen est le cadre le plus abouti, avec une approche par les risques et une application progressive jusqu’en 2027.
- Les initiatives internationales restent surtout fondées sur des engagements volontaires, sans sanction.
- L’autorégulation est utile mais jugée insuffisante seule, faute d’indépendance.
- Quatre risques majeurs sont ciblés : désinformation, cybersécurité, biais et emploi.